MalDozer: إطار آلي لاكتشاف البرمجيات الخبيثة في أندرويد باستخدام التعلم العميق
محاضرة في مقر مركز التميز لأمن المعلومات عن MalDozer، إطار آلي لاكتشاف البرمجيات الخبيثة في نظام أندرويد باستخدام التعلم العميق.
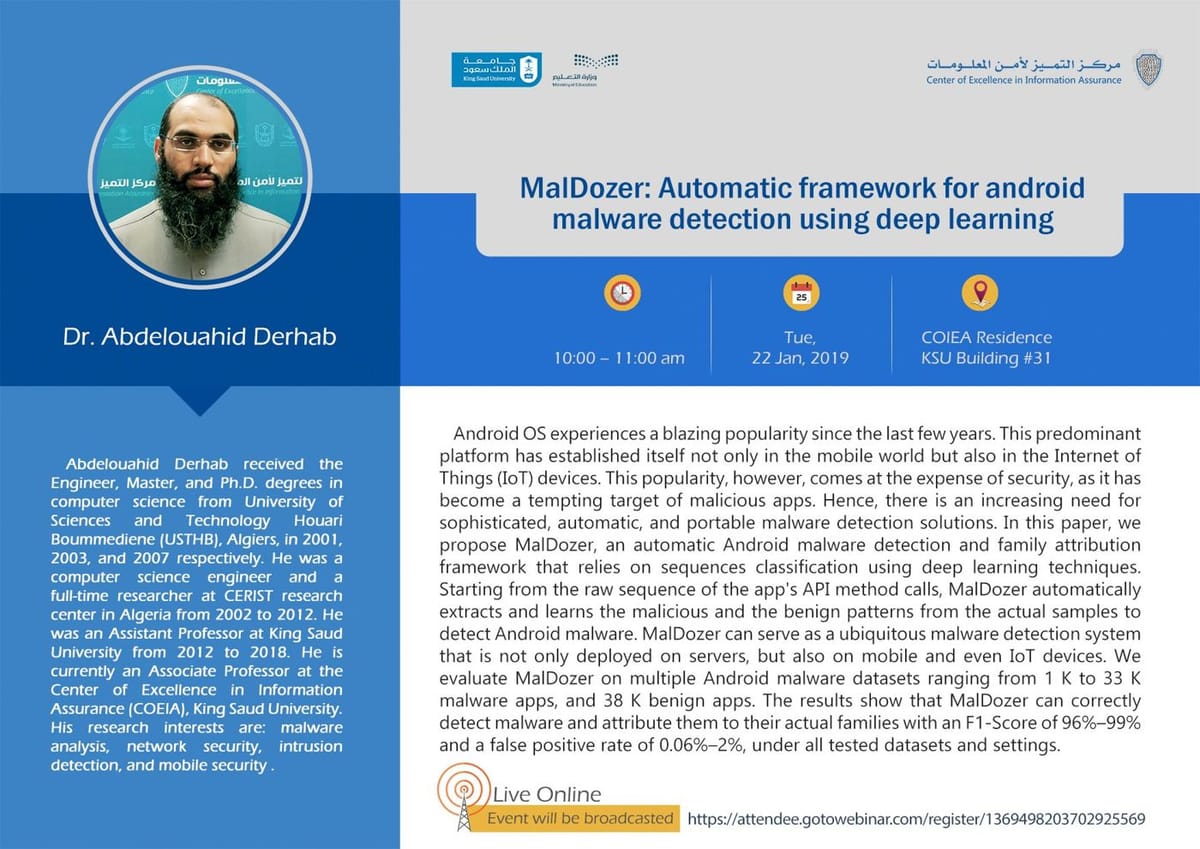
- تاريخ المحاضرة
- 22 يناير 2019
- الوقت
- من الساعة 10 إلى 11 صباحاً
- الحضور
- عبر الإنترنت
عن المحاضرة
تتناول المحاضرة إطار MalDozer، وهو إطار آلي لاكتشاف البرمجيات الخبيثة في نظام أندرويد باستخدام التعلم العميق.
أقيمت المحاضرة في مقر مركز التميز لأمن المعلومات، مع بث مباشر لمتابعتها عن بعد.